
Avec MCP, Rubrik encadre l’autonomie des agents IA
L’accès des agents aux opérations de cyber-résilience promet davantage de rapidité, mais oblige les entreprises à définir précisément les actions qu’elles leur délèguent.
Donner à un agent IA accès aux données de sécurité ne présente pas les mêmes enjeux que lui permettre d’agir sur des procédures de restauration ou de conformité. Dans le second cas, l’entreprise doit contrôler les fonctions disponibles, les droits utilisés et les limites imposées à chaque intervention. Le lancement de Rubrik MCP place cette question de gouvernance au centre de l’intégration des agents IA aux opérations de sécurité.
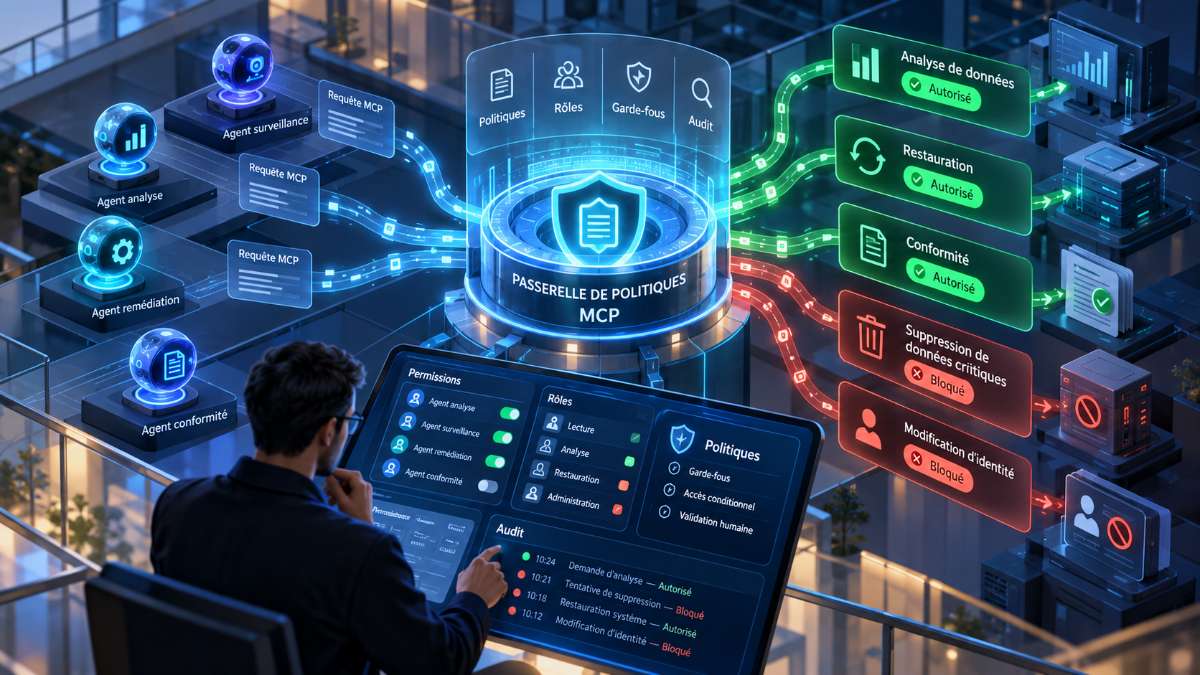
Le protocole permet aux agents compatibles d’accéder aux informations de Rubrik Security Cloud relatives aux données, aux identités et aux applications. Ils peuvent également utiliser les capacités de gouvernance de Rubrik Agent Cloud. Cette connexion vise à accélérer l’analyse et la réponse aux incidents sans créer un canal parallèle échappant aux politiques de l’entreprise.
Des droits existants appliqués aux nouveaux agents
Rubrik indique maintenir ses contrôles d’accès fondés sur les rôles et ses autorisations configurables. Les agents ne disposent donc pas automatiquement de toutes les fonctions proposées par la plateforme. Leur périmètre dépend des droits accordés et des garde-fous mis en place par l’organisation. L’éditeur précise également avoir aligné ses mécanismes de sécurité sur l’OWASP MCP Top 10, qui recense les principaux risques associés à l’utilisation du protocole. Cette précaution répond à une difficulté croissante pour les DSI et les responsables de la sécurité car un agent peut accélérer une opération légitime, mais également amplifier les conséquences d’une permission trop large ou d’une instruction détournée.
« Nous constatons une adoption rapide de l’IA et l’ajout de Rubrik MCP transforme les opérations de sécurité en permettant aux agents IA de nos clients de se connecter directement aux données de télémétrie et au cadre de gouvernance de Rubrik », déclare Arvind Nithrakashyap, Co-Founder and Chief Technology Officer chez Rubrik.
Définir ce que l’entreprise accepte de déléguer
Le déploiement d’un agent dans les opérations de cyber-résilience impose ainsi un arbitrage. Certaines tâches peuvent être automatisées de bout en bout lorsqu’elles reposent sur une procédure validée. D’autres nécessitent de conserver une intervention humaine, notamment lorsque l’action porte sur des systèmes critiques ou peut modifier durablement les données.Rubrik AI agit comme un moteur d’exécution capable d’intervenir sur les données, les identités et les applications. L’ouverture de ces capacités par MCP élargit leur utilisation à différents clients IA, tout en conservant les règles définies dans la plateforme. Rubrik MCP est actuellement proposé en préversion privée aux clients existants. Sa disponibilité générale est annoncée pour octobre 2026.
Pour les décideurs informatiques, le sujet dépasse donc le choix d’un protocole. Il concerne la répartition des responsabilités entre les équipes et les agents. L’autonomie ne peut devenir un gain opérationnel que si chaque action reste liée à une identité, à un niveau d’autorisation et à une finalité clairement définis. La rapidité d’exécution compte moins que la capacité à décider, avant l’incident, ce que l’entreprise accepte réellement de confier à une machine.