De la détection à la prévention, Bitdefender étend GravityZone à la gestion de l’exposition
Le module GravityZone Exposure Management centralise l’identification et la priorisation des risques. Il complète les fonctions de prévention, de détection et de réponse déjà réunies au sein de la plateforme.
Les attaques accélérées par l’intelligence artificielle peuvent générer un volume d’alertes supérieur à ce que les équipes de sécurité sont en mesure d’examiner. Pour Bitdefender, cette évolution renforce l’intérêt d’identifier et de réduire les expositions avant qu’elles ne soient exploitées. L’éditeur lance GravityZone Exposure Management, un module qui ajoute cette approche à sa plateforme de sécurité.
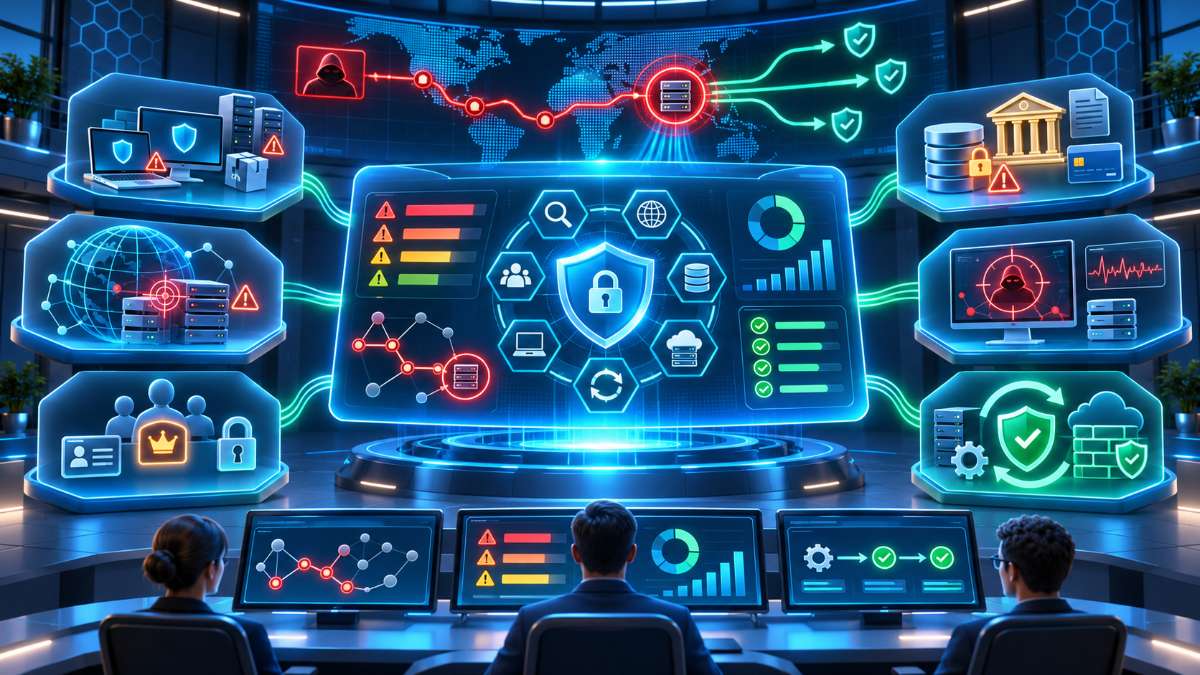
Le module détecte les vulnérabilités internes et externes, les classe et recommande des actions de remédiation. Il examine les systèmes d’exploitation et les logiciels tiers pour repérer les vulnérabilités non corrigées, les configurations non sécurisées et les comportements à risque sur les terminaux. La surveillance des actifs accessibles depuis Internet vise aussi le shadow IT, les services mal configurés et les sous-domaines exposés.
La plateforme relie ces risques aux chemins d’attaque possibles vers des données sensibles, des comptes à privilèges, des systèmes financiers et d’autres actifs critiques. Elle associe également les identités aux expositions afin d’évaluer l’impact potentiel de la compromission d’un compte. Les équipes disposent ainsi d’une base pour ordonner leurs actions, plutôt que de traiter chaque vulnérabilité séparément. GravityZone Exposure Management comprend aussi une fonction de durcissement adaptatif. La solution établit une base de référence des comportements et surveille les activités des utilisateurs. Elle peut ensuite restreindre automatiquement des outils légitimes détournés dans des attaques « Living off the Land », comme PowerShell et WMIC, sans demander aux équipes de gérer des règles statiques.
Ce module complémentaire rejoint les autres fonctions de GravityZone. La plateforme réunit la gestion de l’exposition, la visibilité et le contrôle des usages de l’IA, la prévention, la détection et la réponse aux menaces. Elle comprend notamment EDR, XDR, la sécurité cloud native et GravityZone PHASR, une fonction de réduction dynamique de la surface d’attaque. Les détections bénéficient également de contexte, et la plateforme donne accès aux services de détection et de réponse managées de Bitdefender.
« À mesure que la surface d’attaque s’étend, l’IA et les outils d’analyse automatisée permettent aux adversaires de repérer très facilement un serveur non corrigé ou un utilisateur aux privilèges excessifs, susceptibles de leur ouvrir une première porte dans un environnement », déclare Andrei Florescu, président et directeur général du Bitdefender Business Solutions Group. « GravityZone Exposure Management aide les équipes aux ressources limitées à maîtriser leur surface d’attaque. La solution apprend les comportements habituels de chaque utilisateur et adapte automatiquement le durcissement à l’évolution des comportements et des menaces. Grâce à une meilleure visibilité sur les usages de l’IA, elle fait de même pour les agents d’IA. »
Les résultats sont rassemblés dans une interface unique. Les équipes peuvent consulter les risques classés, les recommandations de correction et l’évolution de leur posture de sécurité.