
Snowflake étend la gouvernance des agents IA jusqu’aux actions
Lorsqu’un agent peut intervenir directement dans une application, le contrôle des données ne couvre plus l’ensemble du risque. Les entreprises doivent également encadrer ses outils, ses décisions et la trace laissée par chaque opération.
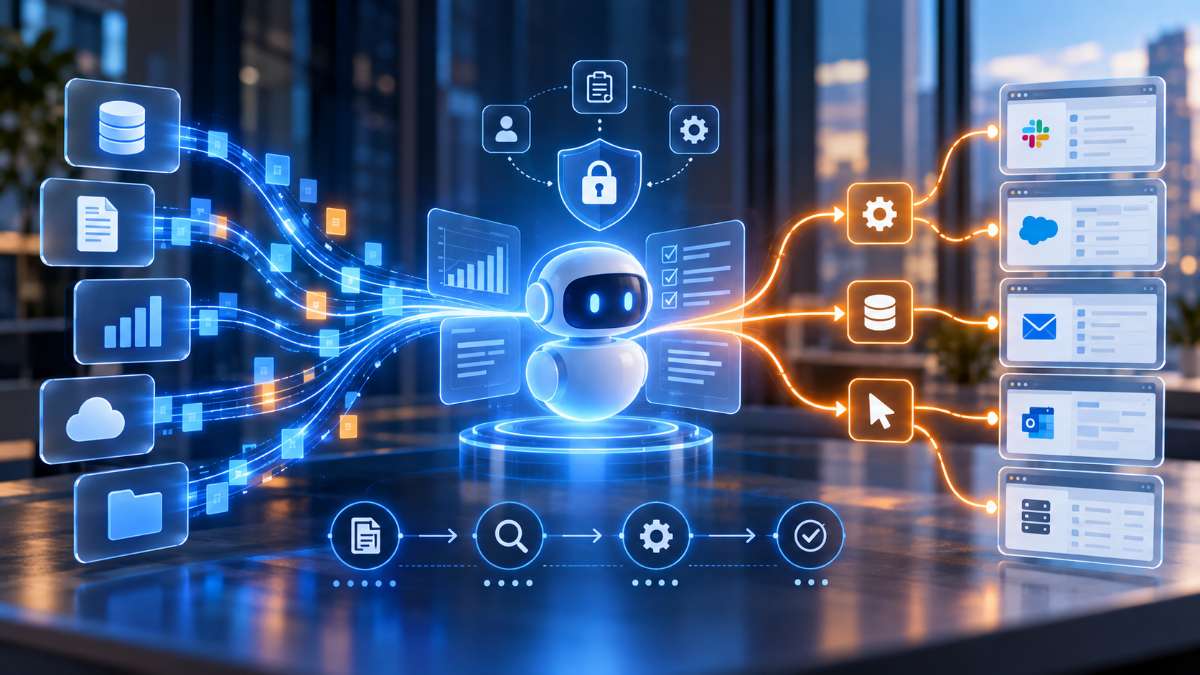
La gouvernance de l’intelligence artificielle a d’abord porté sur les données accessibles et sur les réponses produites par les modèles. L’arrivée des agents ajoute une nouvelle dimension. Ces systèmes peuvent désormais rassembler des informations issues de plusieurs environnements, choisir un outil et intervenir directement dans un processus métier. Cette capacité d’action change la portée des décisions de gouvernance. Autoriser la consultation d’une donnée ne revient pas à autoriser sa modification, son transfert ou son utilisation pour déclencher une opération. Les dirigeants doivent donc s’assurer que les règles établies pour les personnes et les applications restent applicables lorsque l’utilisateur devient un agent logiciel.
Contrôler une chaîne de décisions
Le contrôle ne peut pas se limiter au début du processus. Il doit suivre l’agent depuis la sélection des informations jusqu’à l’action finale. Cela suppose de définir les sources autorisées, les outils mobilisables et les opérations permises, puis de conserver une trace permettant de reconstituer le chemin suivi.
Le concept d’AI control plane répond à cette recherche d’un cadre transversal. Il vise à éviter que chaque agent fonctionne avec ses propres règles, définies indépendamment des politiques de l’entreprise. La gouvernance devient alors un mécanisme d’orchestration qui relie les droits d’accès, le contexte des données et les limites imposées à l’exécution. Cette approche apporte aussi une réponse aux questions de responsabilité. Lorsqu’une action produit un résultat inattendu, l’organisation doit pouvoir déterminer quelles informations ont été utilisées, quel outil a été appelé et quelle autorisation a permis l’opération. La traçabilité ne sert donc pas uniquement à l’audit. Elle fournit les éléments nécessaires pour corriger le processus et ajuster les garde-fous.
Ouvrir l’information sans généraliser les droits
Arnaud Chiffert, Country Manager France de Snowflake, résume cet arbitrage : « L’enjeu n’est pas simplement de rendre davantage d’informations accessibles, mais de s’assurer que les bonnes informations puissent être comprises et utilisées dans le bon contexte. » Cette distinction permet d’éviter deux écueils. Un contrôle trop restrictif limite les usages et maintient les agents dans des tâches sans portée opérationnelle. Une ouverture généralisée augmente au contraire le nombre de données et d’actions accessibles sans tenir compte de leur sensibilité ni de leur finalité. Le cadre doit donc évoluer selon le rôle de l’agent et le niveau de risque associé au processus.
Pour les décideurs, le déploiement des agents devient ainsi un sujet d’organisation autant que de technologie. Les responsabilités entre métiers, équipes data, sécurité et DSI doivent être définies avant que l’automatisation ne se diffuse. Le passage à l’échelle ne dépendra pas seulement des performances des modèles. Il reposera sur la capacité à démontrer que chaque agent utilise les informations attendues, dans le cadre prévu et avec un niveau de contrôle adapté aux actions qu’il exécute.